供应商资质材料预审怎么防造假?从图像核验到跨文档一致性校验-合合信息解决方案
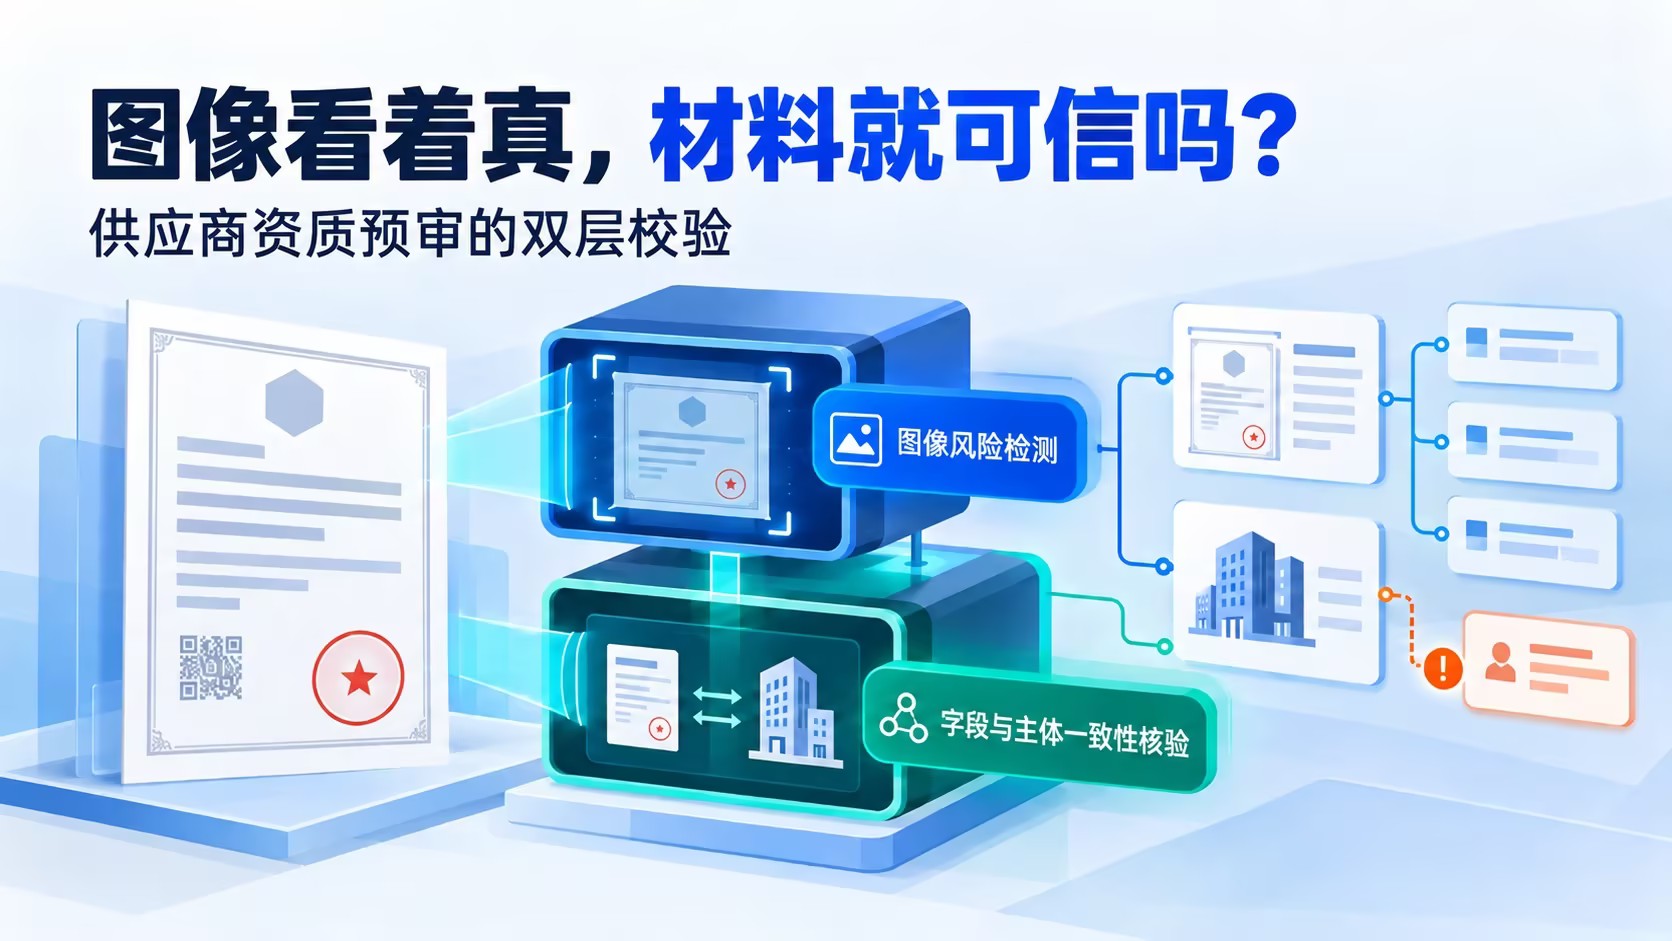
近期,国内工程建设领域多地监管部门接连通报招投标违法违规典型案例:从伪造社保经办机构专用章、编造批量人员缴费证明,到虚构工程业绩、投标人员社保信息不一致......造假手法早已不再局限于简单的像素修图。所以,供应商资质材料预审作为供应商准入审核的第一道关口,不应只核验图像真实性,更需要独立补充字段与主体对应关系核验,形成“图像真实+字段与主体一致”的双层校验逻辑。
为什么图像看着没问题,材料依然可能无效?
从前述通报案例和电子材料的结构特征来看,造假模式已经从“像素级篡改”转向“要素级错配”。当下新型造假的核心是“真材料混搭假要素”,比如借用其他企业的真实资质证书投标,证件本身由官方核发、可能无修图痕迹,仅持证主体与投标主体不匹配;加盖的假章印文清晰、形状规范,图像层面无异常,问题在印章主体与材料出具单位无关;又或是业绩证明的纸张、版式、公章全部为真实样式,仅业绩金额、项目编号等核心字段被篡改,像素层面几乎无破绽。
这类错配的本质是,材料所载字段与对应主体、出具单位、备案事实之间的绑定关系断裂。因此,图像真伪核验是预审必不可少的第一层,但其无法判断“这份真材料是不是属于当前投标主体”“这个章是不是该出具单位盖的”这类关系类问题。这也是不少材料肉眼、机器查图都显示正常,到评标环节才被发现是借证、假章、虚构业绩的原因。这类无图像痕迹的要素错配,也可能是人工审核容易遗漏的风险类型。
所以,企业搭建供应商准入审核的预审体系时,在选型上不必急于采购工具,可先对照三个核心维度评估能力完备性:
第一,是否具备材料自动归位能力,能否把散乱、混贴的多份材料整理归类,并自动核查缺件漏件;
第二,是否具备图像层真实性异常检测能力,能否识别翻拍、复印件、AIGC生成、疑似伪造等图像风险;
第三,是否具备跨文档一致性核验能力,能否跨多份材料交叉核对主体、印章、核心字段的对应关系。
以上三个维度全部覆盖,才能形成完整的双层核验闭环。
供应商资质材料预审:三个维度如何落地为三道审核关口?
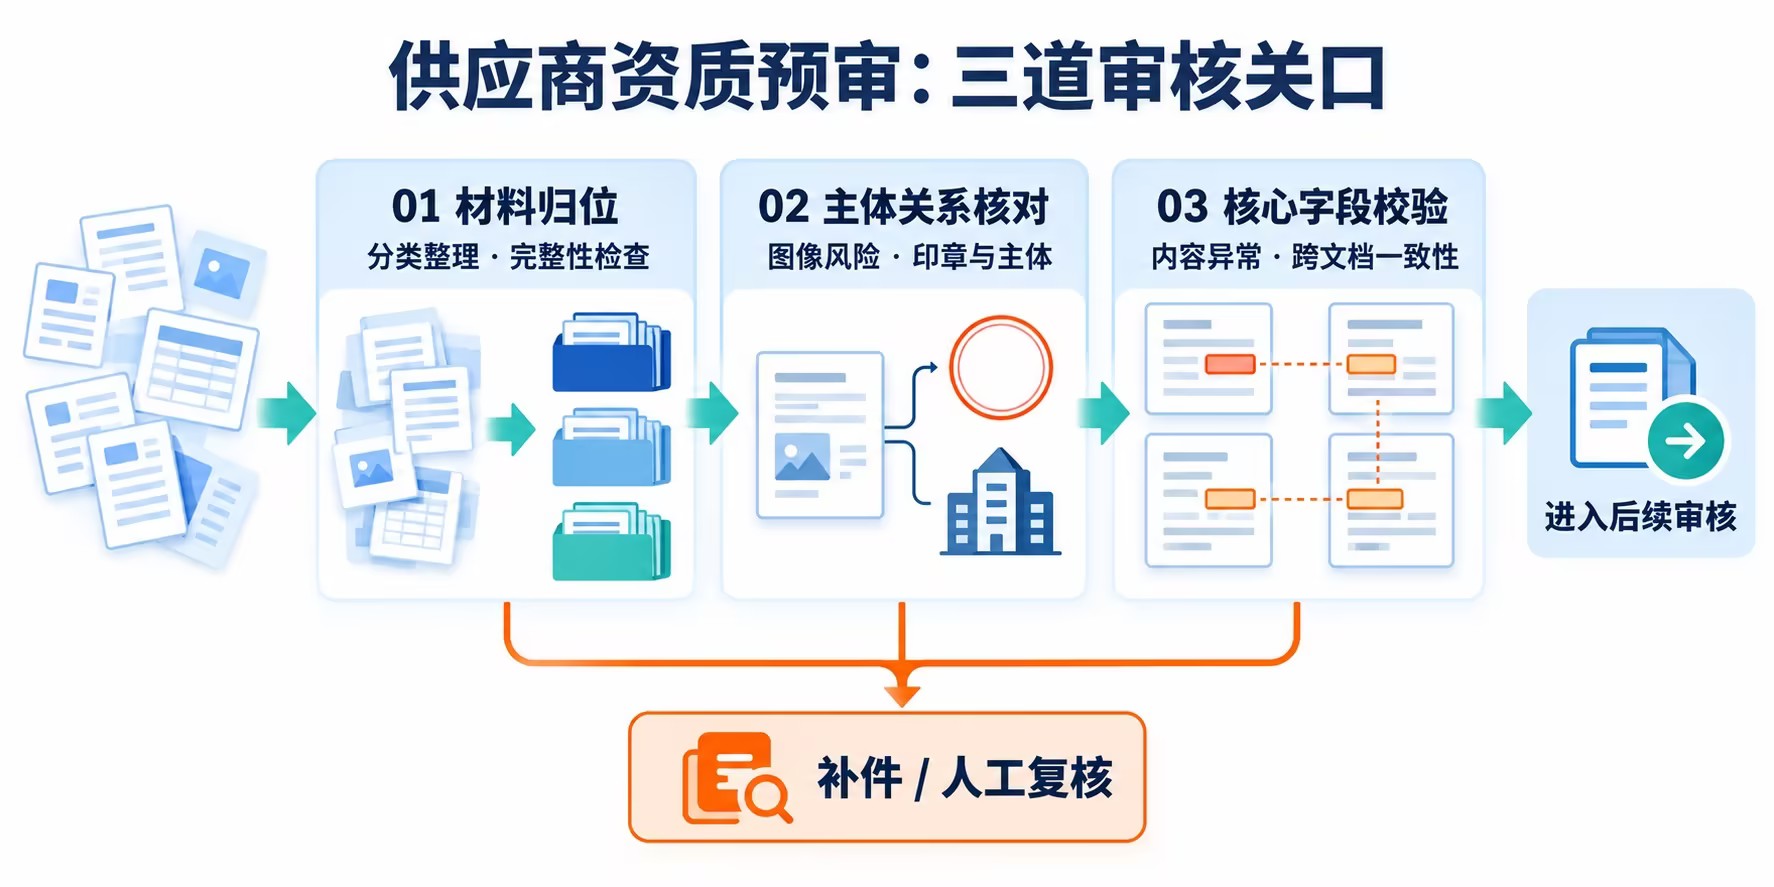
前述三个评估维度刚好可以对应为三道前后衔接的审核关口——从材料入口、主体权责到核心内容逐层把守,上一道核验发现问题直接拦截打回,无需进入后续环节,从而减少无效审核工作量,也能避免风险材料漏过。而要把这三道审核关口从现有的依赖人工经验的零散检查,转化为可复用、可追踪的标准化流程,可依托智能化预审系统实现。合合信息TrustIntake智能进件审核面向供应商准入等材料审核场景,可自动完成材料预处理、图像风险与真实性检测、材料完整性校验与内容一致性核验,将供应商材料审核从主观经验判断,转为规则化、可追踪、可复核的智能预审流程,完整覆盖三道关口的全部校验要求。
第一道关口:材料归位,先把乱材料整理成标准包
准入流程的第一道把关节点,首先要解决材料杂乱、分类错配的基础问题。实际场景中,招投标提交的材料往往是混贴图片、散乱PDF、多页扫描件混杂,还可能存在拍摄模糊、边角歪斜、带无关水印等情况,人工分拣归类要耗费大量时间。
TrustIntake搭载高成熟度材料预处理能力,支持多图自动切分、关联文档归并、图像水印去除、文档切边增强矫正,把杂乱的进件材料统一整理为标准材料包。在此基础上,系统会基于预设的材料清单与审核规则自动做完整性校验,快速识别缺件、漏件、材料不完整、错放材料类型等问题,从源头避免“用其他项目材料凑数”的情况,不让无效材料进入后续核验环节。
第二道关口:印章对得上,交叉核对主体权责关系
跨过材料完整性检查后,第二道关口对准印章与主体的绑定关系,直击高发的“真证假章”类要素错配风险。印章是证明材料出具主体的核心依据,哪怕证件本身是官方核发的真实文件,只要印章和出具主体不匹配,证明效力就不成立。
TrustIntake首先通过高精度图像风险检测能力,识别遮挡、模糊、光斑、翻拍件、复印件、截图等质量问题,同时标记疑似伪造、AIGC生成的真实性异常,先守住图像真实性的第一层防线。在图像检测通过后,系统会通过跨文档一致性核验能力,将印章对应的主体名称,与材料载明的出具单位、当前投标主体做多层交叉比对,三者不匹配的材料会自动触发风险标记,无需人工逐页核对,即可堵截假章、错盖印章、借证投标等无图像篡改痕迹的风险。
第三道关口:字段没被改过,拦截“真壳假内容”风险
前两道关口确认了材料齐全、印章主体匹配,第三道关口则落到核心内容层,针对“版式纸张全为真、仅核心字段被篡改”的深层风险——这类造假在图像层面几乎不留痕迹,也是传统人工核验最容易漏过的类型。
TrustIntake搭载的图像检测能力可识别擦除、拼接、多手段混合篡改等操作,支持定位疑似篡改区域;同时支持自定义抽取企业名称、统一社会信用代码、法人信息、资质有效期、人员社保信息、业绩编号等核心字段。抽取完成后系统会自动做跨文档一致性核验,排查不同材料间主体名称、法人姓名、证件号码、授权关系的冲突风险,哪怕图像没有任何修图痕迹,只要字段与主体的绑定关系断裂,都会被标记为待复核条目。
TrustIntake的部署与适配:安全合规,灵活集成
合合信息TrustIntake智能进件审核支持SaaS服务与私有化部署两种核心模式,其中私有化部署支持国产信创设备,满足高敏感度数据的安全管理要求,所有抽取生成的结构化字段、核验痕迹、风险标记也能够统一留存。TrustIntake还提供标准化API接口,可快速完成集成,配套7×24小时技术支持。能够对接企业现有ERP、OA、供应商管理系统、档案系统,既降低了重复录入的人力成本,也方便后续资质抽检、项目溯源,满足供应商准入审核全流程的合规留痕要求。在付费模式上,TrustIntake支持一次买断、按年订阅、按量计费等多种方式,企业可根据自身审核量级、数据安全要求灵活选择。
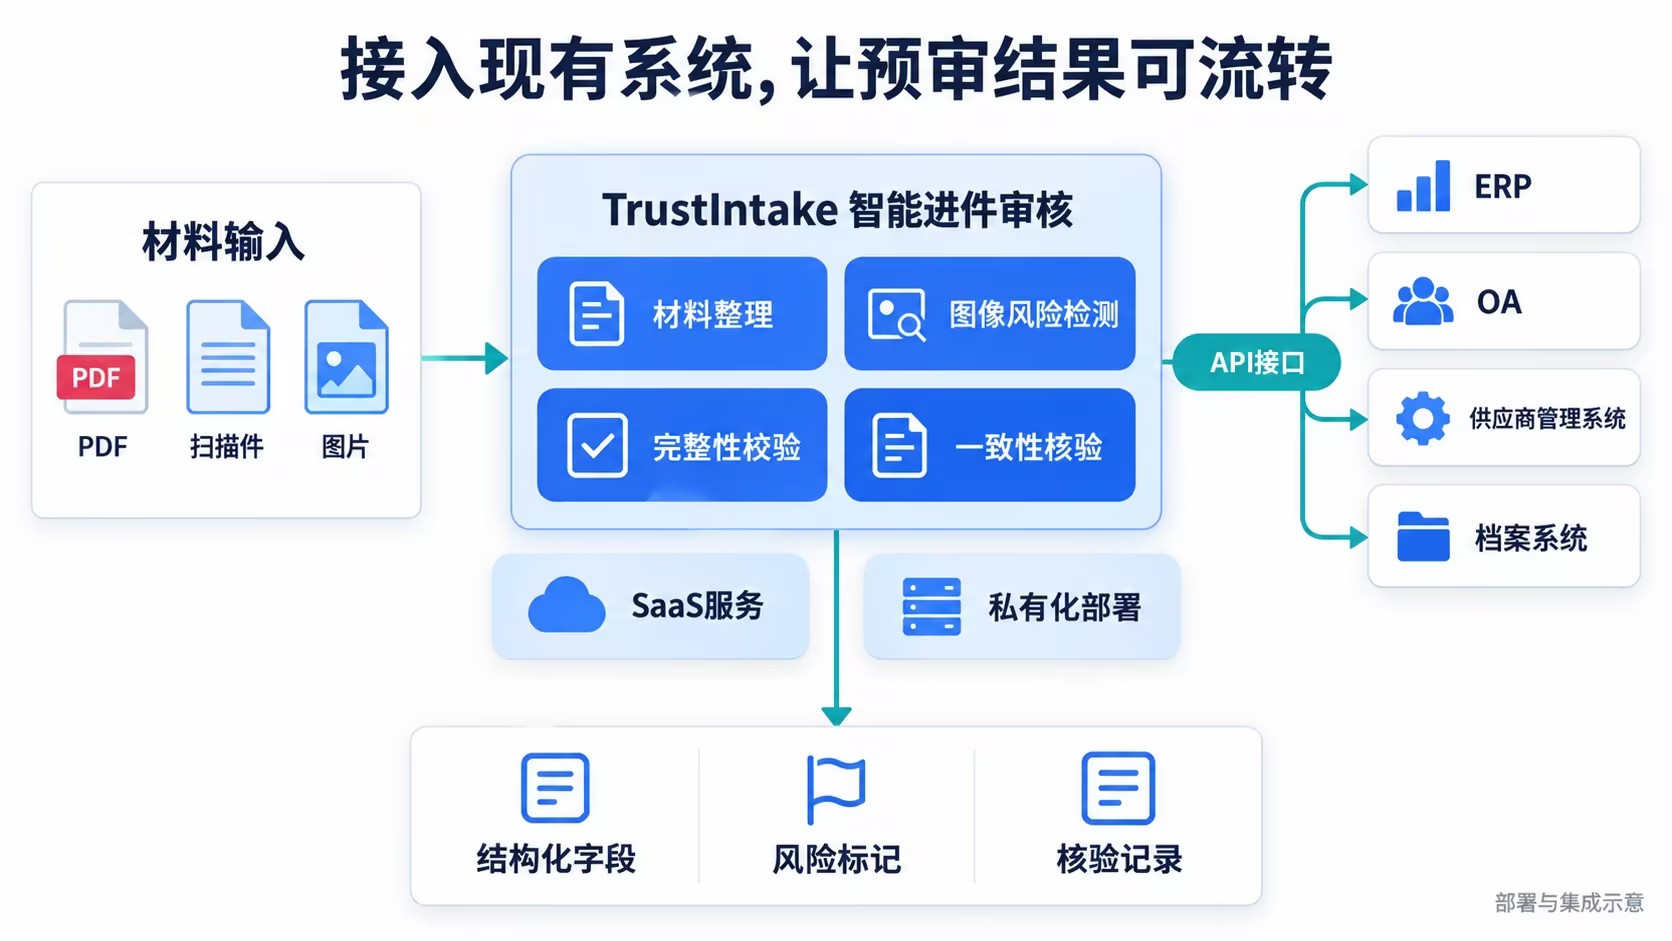
TrustIntake帮助工程央企实现批量供应商预审落地
以某大型工程类央企采购中心为例,其每年需要完成近万家上游供应商的准入年审,单次公开招标往往会收到数千份纸质扫描、拍照格式的资质材料,过去仅预审环节就需要数名采购专员花费几个工作日逐页核对,既要分拣材料、手工录入信息,还要人工交叉核对不同材料的印章与字段,疲劳作业还容易遗漏潜在风险。对此,可以接入合合信息TrustIntake智能进件审核,系统首先能够自动完成材料预处理与分类归位,标记缺件、错放的材料;其次完成图像风险检测,再通过跨文档一致性核验比对印章主体与投标主体、出具单位的匹配度;最后完成核心字段抽取与一致性校验,标记疑似篡改与信息冲突的条目。由此,预期可达成大部分低风险材料自动过审、人工仅需复核高风险条目的效果,有望大幅压缩批量供应商资质材料预审的处理周期,同时审核动作全程留痕,可满足内部审计与合规检查要求。
如果你的团队也正在搭建标准化的供应商准入审核流程,需要落地“图像真实+字段主体一致”的双层资质核验,欢迎点击下方图片,了解更多合合信息TrustIntake智能进件审核的产品内容。